Las contraseñas más repetidas en filtraciones siguen siendo previsibles
El informe de NordPass ubica otra vez a las secuencias numéricas entre las claves más repetidas. El relevamiento analiza credenciales expuestas y sirve como punto de partida para mejorar la seguridad de las cuentas.
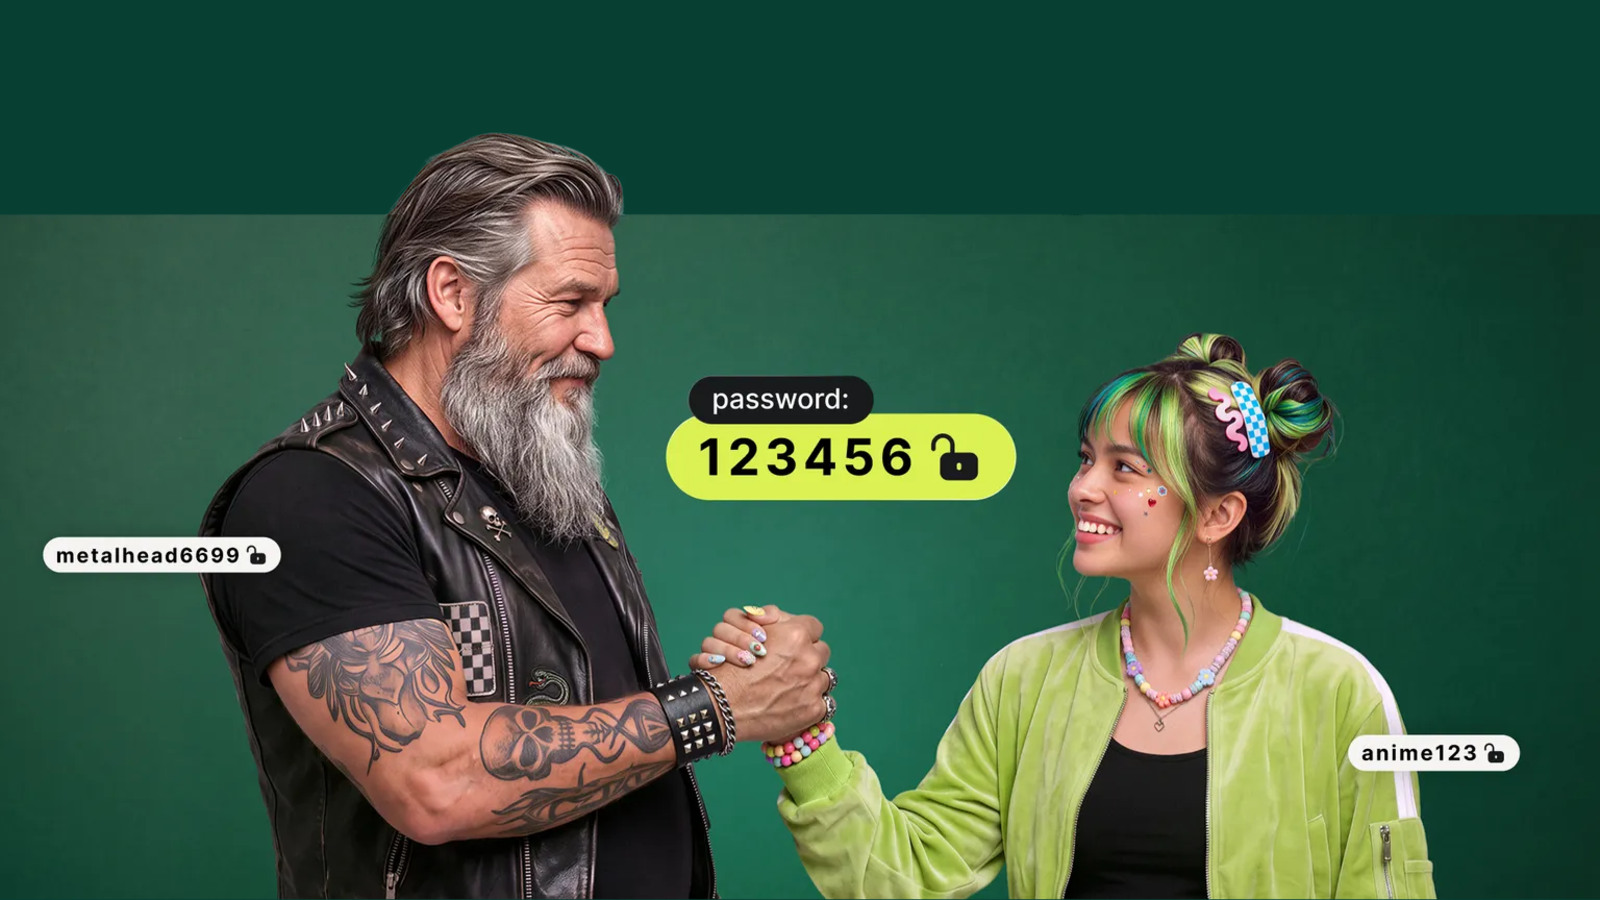
La tecnología cambia, pero algunas contraseñas parecen resistirse: «123456» volvió a encabezar el ranking anual de NordPass, seguida por «admin» y «12345678». La primera ocupó ese puesto en siete de las ocho ediciones del estudio, según el informe de 2026.
El trabajo fue elaborado por NordPass y NordLayer Intelligence by NordStellar, con investigadores independientes. Analizaron contraseñas expuestas entre septiembre de 2025 y septiembre de 2026 en filtraciones públicas y repositorios de la dark web, y organizaron los resultados por origen en 44 países. Los autores señalan que no compraron datos personales.
Qué muestra el ranking
La edición también explora referencias a bandas, videojuegos, deportes y anime. Una contraseña vinculada con una afición puede resultar fácil de recordar, pero eso no la vuelve una buena protección.
Hay una distinción importante: son credenciales expuestas, no un censo de todas las cuentas activas. El ranking describe lo encontrado en ese conjunto de datos; no permite calcular qué proporción de toda la población utiliza una determinada clave.
Menos memoria, mejores hábitos
La solución no exige inventar una contraseña ingeniosa para cada servicio. La agencia estadounidense CISA recomienda claves largas, aleatorias y distintas para cada cuenta, con al menos 16 caracteres, y un gestor que ayude a generarlas y guardarlas.
Usar una diferente en cada lugar evita que una filtración deje expuestas otras cuentas por reutilización. También conviene activar la autenticación multifactor: suma una verificación adicional al inicio de sesión, en lugar de depender únicamente de la contraseña.
Cuando el servicio lo permita, las passkeys son otra opción para reducir esa dependencia. CISA las contempla entre las alternativas de autenticación basadas en FIDO, diseñadas para resistir el phishing.
Un buen primer paso es revisar el correo principal, desde donde suelen recuperarse otras cuentas. Después se puede avanzar con redes sociales, compras y servicios de uso cotidiano. No hace falta resolver todo de una vez: cada cuenta mejor protegida es una contraseña menos de la que preocuparse.